رسائل الاحتيال: كيف تميّز رسائل البنوك وشركات التوصيل المزيفة

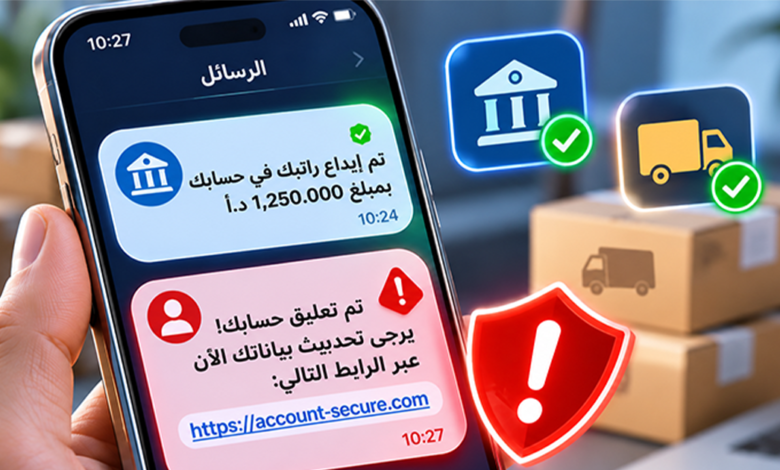
القاعدة الذهبية: البنك أو شركة التوصيل لن يطلبا منك أبداً رمز التحقق (OTP) أو كلمة السر أو رقم البطاقة كاملاً عبر رسالة أو رابط. أي رسالة تطلب ذلك هي احتيال، مهما بدت رسمية.
تصل هذه الرسائل عبر SMS وواتساب والبريد الإلكتروني، وهدفها واحد: أن تضغط على رابط يقودك إلى صفحة مزيفة تشبه الصفحة الأصلية، فتُدخل بياناتك بنفسك. يسمى هذا الأسلوب “التصيّد” (Phishing)، ونسخته عبر الرسائل النصية تسمى “Smishing”.
في هذا الدليل ستتعرف على أشهر أنواع هذه الرسائل، والعلامات التي تكشفها خلال ثوانٍ، وماذا تفعل إذا وقعت في الفخ.
أشهر أنواع رسائل الاحتيال
معظم رسائل الاحتيال تنتحل أربع جهات يثق بها الناس، ولكل واحدة نص معروف.
| النوع | مثال على الرسالة | ماذا يريد المحتال |
|---|---|---|
| البنوك | “تم إيقاف بطاقتك مؤقتاً، حدّث بياناتك خلال 24 ساعة عبر الرابط” | رقم البطاقة ورمز CVV ورمز OTP |
| شركات التوصيل والبريد | “شحنتك محتجزة، ادفع رسوم توصيل 0.75 دينار لإعادة الجدولة” | بيانات البطاقة بحجة مبلغ صغير |
| الجوائز والعروض | “مبروك! ربحت آيفون من سحب العملاء، استلم جائزتك الآن” | بياناتك الشخصية أو “رسوم شحن” |
| جهات حكومية | “لديك مخالفة مرورية غير مدفوعة” أو “استرداد ضريبي” | الدفع عبر صفحة مزيفة |
| واتساب والحسابات | “أرسلت لك كود بالغلط، أرسله لي لو سمحت” | رمز تفعيل واتساب لسرقة حسابك |
8 علامات تكشف الرسالة المزيفة
إذا وجدت علامة واحدة من هذه العلامات، تعامل مع الرسالة على أنها احتيال حتى يثبت العكس.
- الاستعجال والتهديد: “خلال 24 ساعة”، “سيتم إغلاق حسابك”، “آخر تنبيه”. المحتال يريدك أن تتصرف قبل أن تفكر.
- طلب بيانات سرية: رمز OTP، كلمة السر، رقم CVV. لا تطلبها أي جهة رسمية بهذه الطريقة.
- رابط غريب: نطاق لا يطابق موقع الجهة، أو رابط مختصر (bit.ly وأمثاله)، أو نهايات مثل .xyz و.top.
- رقم المرسل: البنوك ترسل عادةً باسمها المسجل، لا من رقم جوال عادي أو رقم دولي. لكن انتبه: اسم المرسل يمكن تزويره، فلا تعتمد عليه وحده.
- أخطاء لغوية وتنسيق رديء: ترجمة آلية واضحة أو خلط غريب بين العربية والإنجليزية.
- شحنة لم تطلبها: إذا لم تشترِ شيئاً، فلا توجد شحنة محتجزة لك.
- مبلغ صغير جداً: “ادفع نصف دينار فقط” هدفه سرقة بيانات بطاقتك كاملة، لا المبلغ نفسه.
- عرض أجمل من أن يكون حقيقياً: جائزة من سحب لم تشترك فيه، أو خصم 90% على هاتف جديد.
كيف تتحقق من الرابط قبل فتحه
أسلم طريقة هي ألا تفتح الرابط أصلاً: افتح تطبيق البنك أو موقع شركة الشحن بنفسك وتحقق من هناك.
- اقرأ النطاق من اليمين: في الرابط
bank.com.secure-login.xyzالنطاق الحقيقي هوsecure-login.xyz، وليس موقع البنك. - ابحث عن الحروف المشابهة: مثل
rnبدلmأو الرقم0بدل الحرفo. - اضغط مطولاً لا ضغطة عادية: على الجوال تظهر لك الرابط كاملاً دون فتحه، فانسخه لفحصه.
- افحصه في موقع متخصص: الصق الرابط في VirusTotal أو Google Safe Browsing قبل فتحه.
- لا تعتمد على القفل وحده: علامة القفل أو https تعني أن الاتصال مشفّر، لا أن الموقع موثوق. معظم مواقع الاحتيال تستخدم https.
للمزيد من الطرق، اقرأ مقالنا: كيف تفحص الروابط قبل فتحها: 10 طرق لحماية نفسك.
ماذا تفعل إذا ضغطت على الرابط أو أعطيت بياناتك؟
السرعة هنا أهم شيء: كل دقيقة تمر تعطي المحتال فرصة أكبر لاستخدام بياناتك.
- اتصل بالبنك فوراً على الرقم المكتوب خلف بطاقتك، واطلب إيقاف البطاقة. معظم تطبيقات البنوك تسمح بتجميد البطاقة بضغطة واحدة.
- غيّر كلمة السر للحساب الذي أدخلت بياناته، ولأي حساب آخر يستخدم نفس كلمة السر.
- فعّل التحقق بخطوتين على واتساب والبريد والحسابات المهمة.
- راجع كشف الحساب وابحث عن أي عملية لا تعرفها، حتى لو كانت بمبلغ صغير.
- افحص هاتفك: إذا حمّلت ملفاً أو تطبيقاً من الرابط، احذفه وشغّل Google Play Protect على أندرويد.
- بلّغ عن الرسالة: للبنك الذي تم انتحال اسمه، ولوحدة الجرائم الإلكترونية في بلدك. واحظر الرقم من الهاتف.
أسئلة شائعة
هل فتح الرابط فقط يعرّضني للخطر؟ في أغلب الحالات الخطر يبدأ عندما تُدخل بياناتك أو تحمّل ملفاً. مع ذلك، أغلق الصفحة فوراً وحدّث نظام هاتفك ومتصفحك.
الرسالة وصلت في نفس محادثة البنك الحقيقية، هل هي آمنة؟ ليس بالضرورة. المحتالون يستطيعون تزوير اسم المرسل، فتظهر رسالتهم بين رسائل البنك الأصلية. المعيار هو المحتوى: هل تطلب رابطاً أو بيانات؟
شخص اتصل بي وقال إنه موظف البنك وطلب الرمز الذي وصلني؟ أغلق المكالمة. هذا احتيال دائماً، ثم اتصل أنت بالبنك على رقمه الرسمي.
الخلاصة: توقّف، تحقّق من التطبيق الرسمي، ولا تشارك أي رمز مع أحد. شارك هذا المقال مع أهلك، فكبار السن هم الأكثر استهدافاً.